Leistung
Cybersecurity
CISO as a Service, SOC-Services, Managed UTM-Firewall und Sicherheitsberatung – Verantwortung, Schutz und Überwachung aus einer Hand.
Unser Ansatz
Sicherheit ist ein Prozess, kein Produkt
Die meisten Sicherheitsvorfälle beginnen nicht mit einem ausgefeilten Angriff, sondern mit einem ungepatchten System, kompromittierten Zugangsdaten oder einer überzeugend gefälschten E-Mail. Wirksamer Schutz erfordert deshalb mehr als Technologie: klare Verantwortung auf Leitungsebene, definierte Prozesse, kontinuierliche Überwachung und informierte Mitarbeitende.
NETHEON deckt all dies aus einem Team ab. Als CISO as a Service übernehmen wir die strategische Verantwortung für die Informationssicherheit. Unser Security Operations Center überwacht Ihre Systeme rund um die Uhr, und Ihre UTM-Firewalls betreiben wir als Managed Service. Unsere Berater bewerten Risiken, bereiten Sie auf Audits und Regulierung vor und unterstützen Sie bei den Anforderungen von ISO 27001, BSI, DSGVO und der EU-Richtlinie NIS2.
Leistungsumfang
Verantwortung, Schutz, Überwachung
-
01
CISO as a Service
Ein erfahrener Chief Information Security Officer nach Bedarf: Sicherheitsstrategie, Richtlinien, Risikomanagement und Berichterstattung an die Geschäftsleitung, ohne feste Besetzung einer Führungsposition.
-
02
SOC-Services
Unser Security Operations Center überwacht Ihre Systeme rund um die Uhr, analysiert Alarme, untersucht Vorfälle und leitet die Reaktion in Abstimmung mit Ihrem Team ein.
-
03
Managed UTM-Firewall
Unified-Threat-Management-Firewalls wie R&S LANCOM Unified Firewalls, von uns betrieben: Konfiguration, Updates, Regelwerkspflege, Überwachung und regelmäßige Reviews.
-
04
Sicherheitsberatung
Audits, Risikobewertungen, Sicherheitsrichtlinien und Notfallplanung, mit nach Risiko priorisierten Ergebnissen und klarem Maßnahmenplan. Einschließlich Vorbereitung auf DSGVO, PCI DSS und NIS2.
-
05
Penetrationstests
Black-Box-, White-Box- und Social-Engineering-Tests, die zeigen, wo und wie ein Angreifer Zugang erlangen könnte – mit konkreten Empfehlungen.
-
06
Security Awareness
Praxisnahe Schulungen, die Mitarbeitende befähigen, Phishing und Social Engineering zu erkennen und sensible Daten verantwortungsvoll zu behandeln.
Vorgehen
Unsere Sicherheitsmethodik
Jedes Mandat beginnt mit einem klaren Bild des aktuellen Risikos und einer festgelegten Verantwortung.
-
01
Bewerten
Audits, Interviews und, wo sinnvoll, Penetrationstests ermitteln das aktuelle Sicherheitsniveau.
-
02
Planen
Gemeinsam mit unserem CISO priorisieren wir Maßnahmen nach Wirkung und Aufwand und legen Verantwortlichkeiten und eine Roadmap fest.
-
03
Schützen
Firewalls, Endpoint Protection, Richtlinien und Schulungen werden umgesetzt, dokumentiert und betrieben.
-
04
Überwachen und reagieren
Unser SOC überwacht Ihre Umgebung rund um die Uhr und reagiert auf Vorfälle; regelmäßige Berichte halten die Geschäftsleitung informiert.
Häufige Fragen
Was bedeutet CISO as a Service in der Praxis?
Ein erfahrener Sicherheitsverantwortlicher von NETHEON übernimmt für einen vereinbarten Umfang die Rolle Ihres CISO: Er entwickelt Sicherheitsstrategie und Richtlinien, steuert Risiken, bereitet Audits vor und berichtet an die Geschäftsleitung. Sie erhalten erfahrene Expertise ohne Festanstellung und behalten Kontinuität bei personellen Wechseln.
Was bedeutet NIS2 für unsere Organisation?
Die EU-Richtlinie NIS2 dehnt Pflichten zur Cybersicherheit auf zahlreiche weitere Sektoren und Unternehmen aus, einschließlich der Verantwortung der Geschäftsleitung und Meldepflichten bei Vorfällen. Wir prüfen, ob und wie sie für Sie gilt, welche Maßnahmen erforderlich sind, und unterstützen die Umsetzung.
Was umfasst eine Managed UTM-Firewall?
Wir planen, konfigurieren und betreiben Ihre Firewalls: Sicherheitsupdates, Regeländerungen, VPN-Zugänge, Überwachung der Firewall und ihrer Alarme sowie regelmäßige Reviews des Regelwerks. Änderungen werden dokumentiert und mit Ihnen abgestimmt.
Können Sie den Sicherheitsbetrieb vollständig übernehmen?
Ja. Mit CISO as a Service, SOC-Services und Managed Firewalls decken wir Strategie, Schutz und Überwachung ab – abgestimmt mit Ihrer internen IT, sofern vorhanden.
Wie gut ist Ihre Organisation geschützt?
Schildern Sie uns Ihre Ausgangslage – von der ersten Bestandsaufnahme bis zu den Anforderungen aus NIS2. Wir zeigen Ihnen, wo Sie ansetzen sollten.
Branchen
-
Hotellerie
Netzwerke, Gäste-WLAN, IPTV und Telefonie für Hotels und Resorts – ausgelegt auf die Saison und betrieben rund um die Uhr.
-
Gesundheitswesen
Segmentierte Netzwerke, Datenschutz und zuverlässige Kommunikation für Krankenhäuser, Kliniken, Praxen und Pflegeeinrichtungen.
-
Unternehmen
Ein Standard für jeden Standort: Infrastruktur, Sicherheit und Betrieb für Organisationen mit mehreren Standorten.
-
Finanzwesen
Sicherheit, die jeder Prüfung standhält: Audits, Penetrationstests und Managed Security Services für regulierte Finanzinstitute.
-
Industrie
IT- und OT-Sicherheit, belastbare Netzwerke und Managed Operations für Hersteller und Industrieunternehmen – damit die Produktion geschützt bleibt und läuft.
-
Maritime Wirtschaft
Netzwerke, Kommunikation und Cybersecurity für Reedereien, Häfen und Landbüros.
-
Einzelhandel
Vernetzte Filialen, sichere Zahlungen und zentraler Betrieb für Händler mit vielen Standorten.
Kundenprojekte
-
HellasFin
HellasFin: Managed Security für Vermögenswerte über 100 Millionen Euro
HellasFin verwaltet ein Vermögensportfolio von mehr als 100 Millionen Euro und verarbeitet täglich Hunderte Finanztransaktionen. NETHEON schützt Zentrale und Niederlassungen mit europäischer UTM-Technologie von LANCOM und überwacht sie rund um die Uhr aus dem eigenen SOC/NOC.
-
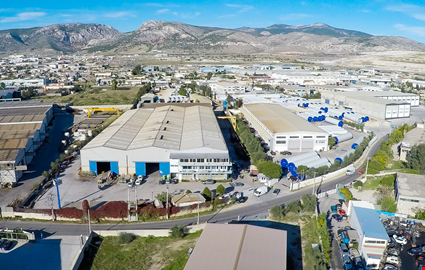
EMEK
EMEK: IT- und OT-Sicherheit und Managed Operations für eine Industriegruppe
NETHEON verantwortet bei EMEK, einer 1965 gegründeten griechischen Industriegruppe, die Sicherheit von IT und OT, Firewalls und Netzwerkbetrieb – als CISO as a Service, mit Managed Firewall und Überwachung aus dem 24/7-NOC.